Güvenlik, düzenlemeler veya yasaklar.
Kullanıcı açısından hoş karşılanmayabiliyor veya uygulamalarda sorunlar yaşanabiliyor. Peki hukukçu gözüyle ve TİB tarafından nasıl gözüküyor?
TİB (Telekominikasyon İnternet Başkanlığı) İnternet Daire Başkanı Osman Nihat Şen ile Röpörtaj - iki kısım - aşağıdaki linkleri tıklayınız:
http://televidyon.com/p/2509/tib-internet-daire-baskani-osman-nihat-sen-ile-roportaj
http://televidyon.com/p/2540/internet-hava-gibidir-onemi-yoklugunda-anlasilir
Pazartesi, Haziran 07, 2010

Cuma, Haziran 04, 2010
Google Yasaklari - Google Servislerinde Sorun
http://ekonomi.haberturk.com/teknoloji/haber/520422-google-yasaklandi-mi
Yasaklayacaksın hepsini, bak bir daha girebiliyorlar mı :-D
Youtube'u yasaklayacağım derken İnternet'i uçuran Ulvi ... :-D


Yasaklayacaksın hepsini, bak bir daha girebiliyorlar mı :-D
Youtube'u yasaklayacağım derken İnternet'i uçuran Ulvi ... :-D
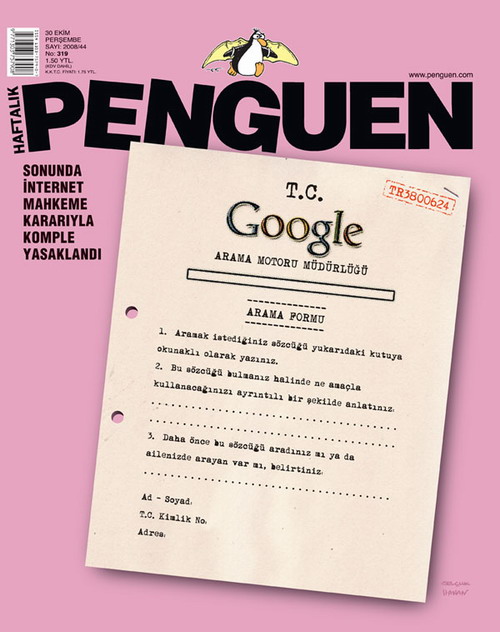

Pazar, Mayıs 23, 2010
III. Bilisim Guvenligi Gunleri - 2 haziran
III. Bilisim Guvenligi Gunleri
2 haziran Cevahir Kongre Merkezi, OkMeydanı Istanbul
www.bilisimguvenligigunleri.com
Program henüz taslak - değişebilir. Güncel bilgi için linki inceleyin.
09.40 – 10.30 OTURUM :Bilişim Güvenlik Tehlikelerinin Boyutu, Farkındalığın Önemi
10.30 – 11.20 OTURUM : 5651 Sayılı Kanunun Getirdikleri – Götürdükleri
11:35 – 12:15 Bütünleşik Kutu Güvenlik Cihazları Nereye Koşuyor ?
12:15 – 13:00 Sanallaştırma : Nereye Kadar ? Sanallaştırma Güvenliği
13:00 – 14:00 Yemek Arası ve Santranç Karşılaşmaları
Paralel Oturum:
14:00 – 14:40 Kullanıcılar Kısıtlamaları Aşmak için neler yapıyor?
Tünel uygulamaları (ultraSurf, KTunnel, Tor vb.) nasıl çalışıyor? Nasıl engellenir? Bilişim Güvenliği Sertifikaları (27001, PCI)
Sertifikasyonun avantajları, süreçleri, neden yapmak gerekiyor?
IPv6 ve IPv6 Güvenliği
IPv6 nedir? Getirdiği avantajlar ne zaman geçilecek, Geçiş kurumlara neleri zorlayacak?
15:00 – 15.30 Kaleyi İçerden de Koruyun
Trafiği izleme teknolojileri, verimliliğinin artırılması, izlemenin önemi, L2 Saldırılar, sFlow, Syslog... Kablosuz Ağlarda Güvenlik
Kablosuz Güvenliği Teknolojileri Daha Yetenekli Tehditlere Daha Yetenekli Çözümler
Gelişen becerikli virüslere karşı daha becerikli çözümler
15:50 – 16.20 Uç Nokta Güvenliği
"End Point Security" çözümlerinin avantajları, nasıl kolay kurulur? Web Tehditleri ve Güvenliği
Web Firewall Teknolojileri Normal Firewall / UTM cihazlarına üstünlükleri Akıllı Kartlar Ne Kadar Akıllı?
Akıllı kartlar nerelerde nasıl kullanılabilir? Ne kadar güvenli?
16:40 – 17.10 Kimlik Yönetimi ve Elektronik İmza
Kablo Güvenliği ve Phy-Fixx Teknolojisi
Sosyal Mühendislik Saldırıları
Perşembe, Mayıs 13, 2010
IPv6 Konferansı (12-13 Ocak 2011)
Ulusal IPv6 Protokol Altyapısı Tasarımı ve Geçişi Projesi'nin düzenleyeceği konferans
hakkında ayrıntılı bilgi için:
http://www.ipv6.net.tr/index.php?option=com_content&view=article&id=71&Itemid=78
hakkında ayrıntılı bilgi için:
http://www.ipv6.net.tr/index.php?option=com_content&view=article&id=71&Itemid=78
Perşembe, Nisan 22, 2010
Karar ve Oyun Teorisi ve Ağ Güvenliği
Karar ve Oyun Teorisi (Decision and Game Theory) ve güvenlik?
Oyun teorisinin sosyal bilimlerde uygulanışı John Nash ile olmuş.
Biz de bunu "Beatiful Mind" filminde görmüştük.
Gerçekten karar ve oyun teorisi, ağ güvenliği alanında kullanılabilir mi?
Tansu Alpcan ve Tamer Başar
"Network Security: A Decision and Game Theoretic Approach" kitabında bunu cevaplıyorlar (şu anda yeni incelemeye başladım)
Preprint version'u aşağıdaki linkten ulaşabilirsiniz
http://drop.io/alpcanbasarnsbook/asset/alpcan-basar-network-security-pdf
Yazarların organize ettiği, bu konuda konferans da bulunmakta:
"GameSec 2010 - Conference on Decision and Game Theory for Security
22-23 November 2010, Berlin, Germany
www.gamesec-conf.org"
Salı, Nisan 13, 2010
izmir Bilişim Hukuku Kurultayı 2010 (9-11 Haziran)
Güvenlik ve Bilişim hukuku / Adli Bilişim kavramlarını yakın bulduğumdan, sizin de ilginizi çekebilecek aşağıdaki etkinliği bildirmek isterim:
Türkiye Bilişim Derneği ve İzmir Büyükşehir Belediyesi işbirliği ve hukuk ile ilgili kurum, kuruluş ve STK'ların katkıları ile 9-11 Haziran 2010 tarihleri arasında İzmir'de Uluslararası Bilişim Hukuku Kurultayı düzenlenecektir.
Etkinlikle ilgili bilgilere www.ubhk.org adresinden ulaşabilirsiniz.
Çalıştaylarda katkı vermek isteyenler doğrudan Mehmet Ali Köksal (koksal [@] koksal-genc.av.tr) ile iletişime geçebilirler.
Bildiri sunmak isteyenler ise www.ubhk.org veya http://www.tbd.org.tr/obys/ adresinden bildirilerini gönderebilirler.
Perşembe, Mart 18, 2010
DNS - IP Kayıtlarınızı gözden geçirmek
DNS - IP kayıtlarınız ne kadar düzgün?
RIPE - NIC.TR kayıtlarınız olması gerektiği gibi mi?
DNS, MX kayıtlarınız dışarıdan nasıl gözüküyor?
Bunları test edebileceğiniz birden fazla yer var, örneğin www.ripe.net, www.nic.tr iyi bir başlangıç.
http://www.robtex.com/ daki ayrıntılı incelemeler de ilgimi çekti.
"swiss army knife internet tool" başlığı altından birçok yere bakabilirsiniz.
DNS altından ulaşılabilen graph çok başarılı. Mutlaka inceleyin.
(Bazı firewall'lar bu linki engelliyormuş :) )
Kaynak yazım:
http://www.agciyiz.net/index.php/genel/dns-ip-kayitlarinizi-gozden-gecirmek/
Perşembe, Şubat 18, 2010
EuroForensics: Adli Bilişim Konferansı (26-28 Mart 2010)
Tübitak UEKAE ve T.C. Adalet Bakanlığı Adli Tıp Kurumu sponsorluğu ile
düzenlenmektedir.
Etkinlik aynı zamanda Bankalararası Kart Merkezi (BKM) , ISACA -
Uluslararası Teknoloji Bilişim Yönetim ve Denetim Enstitüsü Derneği,
Türkiye İç Denetim Enstitüsü ,Avrupa Bilişim Teknolojileri Enstitüsü,
Avrupa SANS Adli İnceleme Enstitüsü ve daha birçok ilgili kurum ve
kuruluş tarafından delegasyonlar ve konuşmacılar anlamında
desteklenmektedir. Bu etkinliğe uluslararası yaklaşık 1000 kişinin
gelmesi beklenmektedir.
EuroForensics aşağıdaki konular üzerine düzenlenen Avrasya'nın ilk ve
tek etkinliğidir:
Bilişim
Araştırma ve inceleme destekleri
Online Bankacılık Suiistimalleri
Kart ve Kartlı Ödeme Suistimalleri
İnternet Güvenliği
Bilgi Güvenliği
İç Denetim
Adli Muhasebe
Kara Para Aklama
Bilgisayar İnceleme
Belge İnceleme
Sanayi Casusluğu
Teknik Takip
Ağ (Network İnceleme)
Mobil İnceleme
Ses ve Video İnceleme
GPS İnceleme
Şifre Kurtarma
Kanıt bulma
Bilirkişilik
Sahtecilik Önleme
Hile ve suiistimallere karşı duyarlılık analizi
İç kontrol sistemlerinin değerlendirilmesi, kurulması ve riskli
alanların izlenmesi
İş süreçlerinin yeniden yapılanması
Uyarı Mekanizmaları
İhbar hatlarının tesisi
Analiz
Etkinlik katılımcıları arasında ;
* Foster & Freeman * ACAL * TDM / Kronik * OVD Kinegram * Projectina
AG * Deloitte * KPMG *Accessdata * Atis Systems GmbH
* Aware * Backbone Security * Belkasoft * Cellebrite * Forensic
People * Fox IT * Group2000 * Guidance * Komtaş * L1 * Logicube
* Netwitness * One E-Security * Radio Tactics * Regula * SANS
Enstitüsü * Tableau * Digital Intelligence * Tamara/BTT *
Tubitak-UEKAE * Sestek * Wiebetech * Veri Kurtarma * Netsafe * LGC
London Government Chemists * LGC Forensics * Bode Technology
* Hagmed * Leeds Forensic Systems * MMI Molecular Machines &
Industries * Incekara * Kaan Medikal * Thermo Fisher Scientific *
Forensic Pathways * Cru-Dataport * Elcomsoft * T.C. Adalet Bakanlığı
Adli Tıp Kurumu gibi daha birçok konusunda dünya lideri firma, kurum
ve kuruluş olacaktır.
Konuşmacılar ve diğer ilgili ayrıntılı bilgi için -> www.euroforensics.com
Salı, Şubat 16, 2010
Netsec Güvenlik Bülteni Sayı 21'de Haftanın Misafiriyim
Huzeyfe Önal sordu, ben de kendim hakkında ve Türkiye'de güvenlik, güvenlik eğitimi hakkında düşüncelerimi ve önerilerimi dile getirdim.
Güvenlik kahvesinin bu haftaki konuğu Muğla Üniversitesi Bilgisayar Mühendisliği Bölümü'nden Yrd.Doç.Dr. Enis KARAARSLAN. Devamı linkte ...
http://www.lifeoverip.net/newsletter/sayi21/#_Toc246497995
Güvenlik kahvesinin bu haftaki konuğu Muğla Üniversitesi Bilgisayar Mühendisliği Bölümü'nden Yrd.Doç.Dr. Enis KARAARSLAN. Devamı linkte ...
http://www.lifeoverip.net/newsletter/sayi21/#_Toc246497995
IV. Bilgi Güvenliği Günü - 11 Mart 2010
UEKAE'den gelen mailden:
Bilişim Sistemleri Güvenliğinde Yeni Eğilimler” ana teması ile gerçekleştirilecek IV. Bilgi Güvenliği Günü’nde, bilgi güvenliği, mobil sistemlerin güvenliği, güvenli yazlım geliştirme metodolojileri, kurumsal kimlik yönetimi gibi bilişim sistemleri güvenliği ile ilgili konular ele alınacak.
Bu yıl dördüncüsü düzenlenecek olan Bilgi Güvenliği Günü, TÜBİTAK Ulusal Elektronik ve Kriptoloji Araştırma Enstitüsü (UEKAE) tarafından, 11 Mart 2010 tarihinde İstanbul Harbiye Askeri Müzesi’nde yapılacak.
Her sektörden katılımcılara yönelik olarak düzenlenecek konferansta, TÜBİTAK UEKAE çalışanları ve sektörün önde gelen kurum ve firma temsilcileri, güncel güvenlik kavramları ve yeni eğilimler hakkında bilgi verilecek.
Bilgi güvenliği, mobil sistemlerin güvenliği, güvenli yazılım geliştirme metodolojileri ve bankacılık uygulamaları gibi bilişim sistemleri güvenliği konularında yapılacak sunumların yanı sıra Bilişim Sistemleri Güvenliğinde Yeni Eğilimler sektörün tüm taraflarının katılacağı bir panelle ele alınacak.
TÜBİTAK UEKAE tarafından geliştirilen Pardus Kurumsal İşletim Sistemi'nin yeniliklerinin de paylaşılacağı etkinlikte, ülkemizde geliştirilmiş çeşitli bilgi güvenliği çözümleri gün içerisinde sergi alanında tanıtılacak.
IV. Bilgi Güvenliği Günü’nde sizleri aramızda görmekten mutluluk duyacağız.
Konferansa katılım ücretsizdir. Katılım için kayıt yaptırmak zorunludur.
Etkinlik programı, ayrıntılar ve kayıt için:
http://www.bilgiguvenligi.gov.tr/etkinlikler/4.-tubitak-uekae-bilgi-teknolojileri-guvenlik-konferansi-ozel.html
4. Uluslararası Bilgi Güvenliği ve Kriptoloji Konferansı (6-7 Mayıs 2010)
4. Uluslararası Bilgi Güvenliği ve Kriptoloji Konferansı (6-7 Mayıs 2010)
Kişisel Verilerin Korunması (Data Privacy) konusu işlenecek
Katılım ücretsiz. Adres:
http://www.iscturkey.org/indexen.php
Kişisel Verilerin Korunması (Data Privacy) konusu işlenecek
Katılım ücretsiz. Adres:
http://www.iscturkey.org/indexen.php
Pazar, Şubat 14, 2010
IPv6 Desteklemeyen Güvenlik Ürünü Almayın
Özellikle üniversitelerin artık IPv6 ya geçiş hazırlıklarını artık tamamlamaları gerekiyor.
Üniversitelere IPv6 desteklemeyen eski güvenlik ürünlerinin hala satıldığını duyuyoruz.
Aldığınız ürün
- IPv6 desteklemeli
- IPv6 desteklerken, bir hub gibi değil, IP adreslemesi ve yönlendirmesi ile desteklemeli
- IPv6 üzerinden gelebilecek saldırıları da engellemeli
"IPv6 ready" ne demektir, IPv6 güvenlik duvarları nedir?
Ayrıntılı incelemeler için:
http://www.iis.se/docs/IPv6-firewalls.pdf
http://www.deeponce.com/presentations/ssac-la-ipv6-firewallsurvey-28oct07.pdf
Pazartesi, Şubat 08, 2010
Canlı Yayın Güvenlik Kursu - 9 Şubat Salı - Web Uygulama Güvenliği
AKADEMİK BİLİŞİM 2010 (10 - 12 Şubat 2009) - Muğla Üniversitesi
9 Şubat Günü - TUBITAK UEKAE Web Güvenliği kursu verecektir:
Canlı Yayın Linki:
http://ab10.vidiedu.com/login/index.php
konuk olarak giriş yapabilirsiniz
HTTP Tabanlı Uygulama Güvenliği - Kısaltılmış Uygulamalı Eğitim
TUBITAK UEKAE
HTTP tabanlı uygulamaların güvenlik bilinci ön planda tutularak geliştirilmesi ve uygulamaların analiz aşamasında dahi güvenliğin tasarıma dahil edilmesi büyük önem taşımaktadır. Kısaltılmış bir eğitim kapsamında, uygulamalı olarak HTTP tabanlı uygulamaları tanımaya ve olası açıklıkları kavrayarak, nasıl daha güvenli hale getirebileceğimizi öğrenmeye çalışacağız.
Canlı Yayın Güvenlik Kursu - 8 Şubat Pazartesi
AKADEMİK BİLİŞİM 2010 (10 - 12 Şubat 2009) - Muğla Üniversitesi
8 Şubat Günü, Bilişim Güvenliği Derneği Temel Bilgi ve bilişim Güvenliği kavramlarını anlatan bir kurs verecektir.
Güvenlik eğitimi şu anda Muğla’da canlı yayında devam ediyor:
http://ab10.vidiedu.com/mod/livelecture/view.php?id=12 konuk olarak giriş yapabilirsiniz
İçerik:
Tehditler, Yöntemler
Faruk KEKEVİ
Uygulama Güvenliğine Farklı Bir Bakış "Nesne Esaslı Koruma ve Antijen"
Erkan DEMİRKAN
End Point Teknolojilerine Genel Bakış
Bora ÜNLÜ
Kişisel Veri Güvenliğinde Davranış ve Uygulama İlişkisi
Gizem ÖĞÜTCÜ
Akademik Ortamlarda Etkin Güvenlik Teknolojileri
Hakan Ünsal
Salı, Ocak 26, 2010
Akademik Bilişim 2010 - Muğla
Bu yıl Akademik Bilişim 10-12 Şubat 2010'da Muğla'da gerçekleşecek.
Sizi elimizden geldiğince iyi ağırlamak için elimizden gelenin en iyisini yapmaya çalışıyoruz.
Program hakkında http://ab2010.mu.edu.tr/ dan ayrıntılı bilgiedinebilirsiniz.W
eb sayfasından kayıt olmayı unutmayınız.
Konferans öncesinde iki kurs verilecektir-
- Linux Kursu (6-9 Şubat)- http://ab.org.tr/ab10/linux-kurs.html
Güvenlik Kursları: Temel Güvenlik - Web Güvenliği (8,9 Şubat) - http://ab.org.tr/ab10/guvenlik-kurs.html
Kurslar Muğla Üniversitesi Bilgisayar Mühendisliği Bölümü labında yapılacaktır.
Bu iki kursun da ilgilenenlere yararlı olacağını düşünüyoruz.
Verilen bu linklerden kurslara kayıt olabilirsiniz.
Muğla'da görüşmek üzere ...
Perşembe, Aralık 10, 2009
Hacker nasıl olunur - Hacker rehberi
Güvenlik- hacker mizah arşivimden
Mail ile gelmişti - yazarı kim bilmiyorum.
Biraz eski ama olsun :)
hacker nasıl olunur - hacker rehberi.
"simdi sizlere nasıl iyi bir hacker olacagınızı açıklıyorum pür dikkat okuyun bu yazının sonunda bilin ki siz artık usta bir hacker siniz.
ilk önce para biriktirin, kendinize bir bilgisayar alın ve babanızın telefonunu kullanın. Arkadaşlarınızdan rica edin bir adet internet accountu { şifresi } alın : eve gidin internete bağlanın. Bağlandınız ve artık bir hacker olma yoluna doğru ilk adımınızı attınız.
tek tek hacker sitelerini gezin. gezmedik site birakmayın okuyun okuyun günlerce gezin arkadaslariniz disarda gezerken siz evde makinanizin basinda internetin altini üstüne getirin. gidin cd ler alin programlari deneyin hack sitelerinden çektiginiz programlari deneyin . anneniz yaninizami geldi hadi oğlum yat uyu yarin okul var mi diyor ? sakin aldiris etmeyin iyi bir hacker en geç yatandir. bunu unutmayin.. devamli arastirin. arastirin yemeginizi makinanizin basinda yiyin .siz bir hacker olucaksiniz bunu unutmayin. belki biraz kilo verebilirsiniz. sakin pes etmeyin. pes edenler ancak lamer olurlar bunu aklinizdan çikarmayin. siz hacker olucaksiniz. lamer degil..
evet arastirdiniz. hack siteleriden programlar çektiniz hatta bir tane pogramda cih virisü çikti makinanizi elinize verdi. gittiniz. 30 dolara hallettiniz hiç sorun degil olur böyle seyler. simdi gidin irc ye girin ve ben :hackerim deyip nuck savasina girin evet evet basardiniz karsinizdakini serverden düsürdünüz. artik bir hacker oluyorsunuz. ama o da ne serverden düsen kisinin arkadasi sizi nuck bombardimanina tutmus . ana kart cpu vs vs diger kartlar gitti. hiç sorun degil hemen en yakin teknik servise götürün 200 dolara hallederler. evet irc deki nuck savasindan yenik çiktiniz hatta 200 dolariniz gitti [ daha dogrusu babanizin parasi gitti o da size hafiften hafiften sinir olmaya basladi ama kahvede arkadaslarina "benim olm bilgisayar ögreniyor çok merakli insallah bilgisayar muhendisi olurda para kazanip ilerde bize bakar " diyor o yuzden 200 dolara fazla ses çikarmadi.
hemen simdi yeniden toparlaniyorsunuz bosverin irc yi zaten hepsi lamer .. elinde iki üç programla sizin gibi koskoca hackere saldirdilar.. ayip bisii degilmi... siz bosverin onlarin seviyesine inmeyin ve site haclemeye baslamak için start alin. evet unsecure programini buldunuz ve site hacklemek için kollari sivadiniz. deniyorsunuz sabahtan aksama kadar site hacklemek istiyorsunuz ama olmuyor çok kötü seyler dimi su site sifreleri bir türlü kirilmiyor. ama sizin mutlaka site hacklemeniz lazim evet hemen ne yapiyorsunuz gidiyorsunuz ve kendinize site aliyorsunuz. hemde bedava olanlardan bir siteyi gezerken ögrenmistiniz. evet aldiniz hemen kendinize bir site yapiyorsunuz ve ftp programi ile siteyi upload ediyorsunuz ve hemen irc ye girin gene bir siteden aldiginiz reklam programi ile basliyorsunuz sitenizin reklamini yapmaya ama sizin kim oldugunuzu kimse bilmiyor. siteniz baya tuttu çok güzel... gunde en az 60 kisi girip çikiyor 3 gun oldu ve baya iyi bir site ama kimse sitenin yapimcisini bilmiyor ve sizide normal olarak tanimiyor. hemen simdi yeniden site yapma programini açiyorsunuz ve index dosyasini arka plani kapkara yaptiktan sonra kirmizi bir yazi hacked by ustahacker yaziyorsunuz evet artik siz usta bir hackersiniz. hemen siteyi upload ediyorsunuz ve siteye girenler "aman yarabbim site hacklenmis hackleyen ustahacker" diyor ve basliyor herkes arkadaslarina anlatmaya.. ehehee evet basardiniz sizde bir site hacklediniz ve ununuz yayildi. olsun kendi siteniz miteniz ama siz bir site hacklediniz . siz artik usta bir hackersiniz.
tamam artik siz asama kaydettiniz ve artik ne isiniz var site hacklemekle siz kendinizi ispatladiniz. caniniz sıkıldıkça alir bir kaç site hackler hackler durursunuz ününüze ün katarsaniz. ve artik siz aşdınız .... artik sizi site hacklemek tatmin etmiyor ne yapmalısın hemen kredi kartlari şifresi yürütmeye başlamalısınız. Sitelerde hemen hepsi kredi kartı ile yemek veriyor elbise veriyor film izlettiyor oyun oynattiriyor . siz niye para vereseniz değil mi bunlara.. alemin kerizi siz misiniz? . ne yapacaksınız hemen başka saf temiz dürüst sizin için keriz olan kredi karti ile internetten alışveriş yapan sazanlarin kredi karti bilgilerini ele geçirçeksiniz.... siz bir hackersiniz ve bu hak sizde var siz nasıl olsa kimse hesap soramaz neden çünki siz bir hackersiniz
neyse siz artik usta bir hackersiniz ve kredi kartlarının hesap numaralarını öğrenmeye geldi iş artık. gece gündüz çalıştınız ve bir kredi karti hesap numarası buldunuz. çok şahane artık internet üzerinden bedava alışveriş yapabilcek, hatta amerikadan kendinize pizza dahi ısmarlayabilceksiniz. . evet denediniz. o da ne kredi kartinin süresi bitmiş, çok kötü talihsiz bir durum. üzülüyorsunuz ama sakın üzülmeyin pes etmek yok devam ediyorsunuz ve evet gerçek bir kredi karti yakaladınız ve daha süresi bile bitmemiş. Süper bir olay girdiğiniz alışveriş sitesi çok acemice tasarlanmış, siz de anladınız . Acemi site yapimcilari müşterilerinin kredi kartlarını bir html dosyasinda saklıyormuş meğerse siz de uzantısını denediniz ve oldu. bütün kredi kartları numaralarını aldınız. siz resmen bir hazine buldunuz. evet hemen basliyorsunuz o alisveris sitesi benim su gazino sitesi senin , su parali film sitesi benim gezmeye.. evet aradan 3 gun gecti baya yoruldunuz.
gene aksam oldu ve siz makinanizn basindasiniz . daha kullanmadiginiz kredi kartlari var onlarida kullanmak istiyorsunuz kullanin kullanin siz bir hackersiniz sizden kimse hesap sormaz. evet simdi girdiniz gene oyun sitelerine oynamayin yeter artik su gazino sitelerinde oyun oynamayi bak kazanamiyorsunuz iste bitirdiniz sahten 79 kredi kartini bu sitelerde ... kaldi sunun surasinda 60 - 70 kredi kartiniz. evet çevirdiniz ruleti geliyorrr kirmizi.. yok gelmedi gene siyah geldi olsun. arkana bak bu arada baban yanina geldi. "seni çagiriyorlar olm git su kapiya bak diyor" . sizde "amannn baba gelemecegimi söyle su an bilgisayar basindayim görüyorsun bilgisayar bilgimi gelistiriyorum" . ama babaniz "olm sen git bak seni çagiriyorlar" diyor sizde oflaya puflaya gidiyorsunuz ve kapiyi açip buyurun ben .. ne istediniz diyorsunuz. der demez sizi hemen 4 - 5 tane sivil baya yapili kisiler karga tulumba tutuyorlar , siz "ne oluyor yavv imdaat aksam vakti adam kaçiriyorlar ". diye bagiriyorsunuz ama nafile adamlar hemen babaniza ve diger mahalle sakinlerine polis kimliklerini gösteriyorlar. kimse bir sey yapamiyor ve siz karakola göturuluyorsunuz. evet çok kötü bir son sizi bulmuslar tabi tabi gene hata bizde size internette gezerken ip numarasini saklayarak gezmesini ögretmemiz lazim di.
neyse olsun iyi bir hacker arasira 4 - 5 sene yatandir. ama sizin babaniz arabayi evi dami satti ve sizi ancak 1 sene yatirdi fazla cezadan kurtardi. cezaniz bitti geçmis olsun.. siz yeni kiralik evinize gidiyorsunuz. ve makinanizin basina geçmek isitiyorsunuz ama nafile babaniz sizi kurtarmak için bilgisayarida satmak zorunda kaldi.. olsun siz iyi bir hackersiniz ve yeniden çalisir para kazanip bilgisayar alirsiniz. bravo size aradan 6 ay geçmeden , kendinize bir bilgisayar aldiniz helal olsun siz çaliskan bir hackersiniz. bu arada haberiniz olsun babaniz sizi kurtardi ama en az 20 tane kredi kartini kullandiginiz adamin borçlarini ödeyemedi. adamlar sizi dayisi. enistesi. çolugu çocugu hepsi ariyormus . en iyisi siz birakin bilgisayari milgisayari ufak ufak yeriniz kesfedilmeden ortaliktan toz olun. size en iyi önerebilcegimiz bir yer var gidin seyahat acentelerine hemen acil kendinize abd ne newyork iline uçak bileti alin valla güzel bir sehir tavsiye ederim. hem amerikayida görmüs olursunuz.
Advice For Any Newbie Who Wants To Become A Real Hacker
Güvenlik-hacker felsefesi arşivimden :)
Önemli bir felsefe, uyarı ve biraz da mizah ...
Advice For Any Newbie Who Wants To Become A Real Hacker
Well you already have a good start, at least you're reading this text file, and if you think it's too complicated, too long, or that a text file written by a hacker that is not famous, then go ahead and be some careless little newbie who dies along with all the other lamerz. The first thing is that everywhere on the web on every hacking site it is written in BOLD letters that to become a hacker you should read! read! read!, well this is the only way you will become a true hacker, you may become someone who uses programs to get into computer systems and people may call you a hacker but deep inside us, the real hackerz know you're not and if you ever had to face us you would not have a clue of what a hacker really does, or who he/she is. Many newbies cry for help this is very common this may be ignorant newbies who just found out what a hacker is, or newbies who are simply too lazy to ever try and find things themselves so instead they ask, this once again is not how you shoudl become a hacker becomming a hacker is going to be harder than anything your school, colleage, job ot whatever, because there is only you and your own brain you have to teach yourself for the main part, some pople seem to have a problem teaching themselves, so maybe they were just never meant to be hackers they will normally go on to be lamerz, who only cause havoc for other people.
You will mainly learn from examples i know i did thats why in my hackign guides i have always tried to show an example, since this seems to be a real good method of learning. To really be a hacker though you must try to look for your own exploits, possibly write your own programs to possibly find holes in systems, just remember you are not a hacker if you use others programs, but if you write your own then it's you that has made it and therefore you should use it. The cry's about help are ridicolous though, all you have to do is browse through a newsgroup, and you will see at least 100 messages such as "help me to start hacking!!!""How do i hack?" or even, yes sad but true "will pay money for help on hacking", one time ia ctually replied to one of those messages, and helped the guy out because it wasnt really that bad a question, the deal was that he would send me $100 if i helped him aqnd i though "yeah right", but sure enough 3 days laterz there came $100 in the mail, i have only however done this once, but may do it again if i get something thats worth answering. Well newbies weird as it may seem there are plenty of places out there to get your information on hacking out there, but this is part of becomming a hacker, a hacker should not just eb worried about his result he should think about the path he followed to take it. A real hacker has to think for him/her self, a hacker cant go around and the information on accounts and stuff from everyone else, if it was like this there wouldnt be anything called hackign because noone would have an idea how to break into a system. To become a hacker will not take a day, week, month, nor a year, it will take you years and years to build up gthe knowledge which is needed to become really good, in other words uncathcable, and even then your knowledge will still not be complete because the computer world moves so fast there will always be something new to learn, but just remember you are never the best there is always someone bigger and better than you out there. Welcome to the threats section of this text file, i hate these threats made by small low life ignorant little newbies, things such as "shut the fuck up or i will blow up your computer", these threats are so stupid, and so childish, however the public thinks this is hacking, and so the rea hackers get yet another bad name. Things such as mailbombing will get you nowhere, if you use your own server they will more than likely notice all the mails sent in the time span it took you, and you will get some dumbass message from the system administrator saying that next time you mailbomb you will be kicked from your server for good. Please tell me someone what the hell is the point, besides pissing someone else off but they could just go on any site and get a mailbox cleaner try Genious 1.0 from www.sinnerz.com it is pretty good or the one in HakTek. If however you do find a mailserver that allows passthroughs then whats the point yes you wont be traced as easily, you wont loose your ISP account, however and anonymous mail can easily be traced it is so easy, anywayz i will like write another text file on that like in about a week so look for that.
So please if you are gonna Mailbomb, and Nuke get over it fast!!!! before you nuke the wrong person and you mysteriously die from a bullet to the head one early mornign when walking your dog j/k. Just remember you will never be a hacker unless you think on your own, this means experimenting to fidn new ways into a system, or on the other hand you could becaome a little ignorant lamer who only mailbombs and nukes, and never gets smarter but only dumber, like the rest of the world, all except for the hackerz.....
E-Mail any questions, comments or deaththreats to:
ameister@vol.com
Copyright © AcidMeister...
Visit him at:
http://www.vol.com/~ameister
Disclaimer:
Disclaimer:
This is for Educational purposes only it should not be used as a guide to cause havoc or to hack. He He He, good luck!!! And don't get caught. I would hate to see you in a cell with your 300 pound Bruno The Gay Ax murderer. He He He.
Salı, Kasım 24, 2009
Sempozyum - Sayısal Ortamda Savaş Sempozyumu 2009
Sayısal Ortamda Savaş, devletler için her geçen gün önemi artan bir konu.
Sayısal Ortamda Savaş Sempozyumu, 10 Aralık 2009 tarihinde Savunma Sanayii Müsteşarlığı Konferans Salonunda gerçekleşecek.
Ayrıntılar için
http://www.sos2009.org.tr
Sayısal Ortamda Savaş Sempozyumu, 10 Aralık 2009 tarihinde Savunma Sanayii Müsteşarlığı Konferans Salonunda gerçekleşecek.
Ayrıntılar için
http://www.sos2009.org.tr
Pazartesi, Kasım 23, 2009
konferans - IstSec '09
IstSec '09 - İstanbul Bilgi Güvenliği Konferansı
http://www.istsec.org
İstanbul Bilgi Üniversitesi Bilişim Teknolojisi Hukuku Uygulama ve Araştırma Merkezi, Bilgi Güvenliği ve Adli Bilişim Araştırma Grubu ile İstanbul Barosu Bilişim Hukuku Merkezi ve Bilgi Güvenliği Derneği tarafından ortaklaşa düzenlenen ISTSEC ‘09 Konferansı 12-13 Aralık 2009 tarihlerinde; İstanbul Bilgi Üniversitesi Silahtarağa Kampüsü’nde gerçekleştirilecektir.
Konferansa katılım ücretsiz olup kayıt yaptırılması zorunludur. Kayıt için www.istsec.org web sayfasının kullanılması gerekmektedir. Kayıt yaptıran kullanıcılara konferansa bir hafta kala onay mesajı gönderilecektir.
Pazartesi, Ekim 26, 2009
Microsoft sorunsalı - svchost ve verileriniz kimin elinde?
Gözlemlediğimiz üzere, ağımızdaki bazı makineler svchost.exe kullanarak llw.net sunucularına bağlanıyor ve oldukça büyük miktarda veri gönderiyorlar.
Lime Light Networks bir CDN (content Delivery Network).
http://en.wikipedia.org/wiki/Limelight_Networks
Microsoft'un update sunucusu olarak kullanılan firmalardan biri. Başka firmalar için de CDN olarak kullanılmakta.
http://www.ip-adress.com/whois/208.111.154.0
Svchost, daha önce birçok virüs tarafından kullanılmıştı.
ilgi çekici olan, lokal makinelerden dışarı olan trafik.
Bunun CDN ile ne alakası var?
Bu gerçekten bir güncelleme mi, saldırı mı, yoksa içerik hırsızlığı mı?
Svchost un nasıl çalıştığı aşağıdaki linkte anlatılmış
http://rmfdevelopment.com/WhitePapers/The_Svchost_Conundrum.pdf
Kaydol:
Kayıtlar (Atom)